Sicurezza informatica
NAS Synology e ransomware: verifica la versione di DSM
Il nuovo avviso Synology riguarda sistemi rimasti vulnerabili. Il controllo parte dal numero completo di DSM e dalle copie dei dati, senza confondere un aggiornamento con un recupero.
Creato con AI
Il NAS continua a condividere i documenti e non segnala errori ai dischi: questo, da solo, non dice se il sistema è aggiornato. Per chi conserva sul NAS file di lavoro o fotografie, la verifica della versione di DSM merita un controllo distinto dallo stato dello spazio disponibile.
Il 29 ottobre 2026 Synology ha pubblicato un avviso su attacchi ransomware contro dispositivi con versioni obsolete di DSM. La priorità pratica è verificare la correzione applicata al proprio modello e la disponibilità di copie separate, senza aspettare che compaia una richiesta di riscatto.
Un nuovo avviso su una vulnerabilità già corretta
Nel comunicato ufficiale, Synology riferisce tentativi di cifrare i dati ed estorcere denaro sfruttando una vulnerabilità corretta nel dicembre 2024. Raccomanda di aggiornare i sistemi vulnerabili e di abilitare gli aggiornamenti automatici. Il comunicato rimanda a Synology-SA-24:20, senza indicare quale singolo CVE sia sfruttato nella campagna.
La data della notizia e quella della correzione hanno quindi significati diversi. Un problema già risolto dal produttore può rimanere rilevante su un dispositivo che non ha ricevuto la patch. L’avviso non dimostra, invece, che ogni NAS Synology sia stato attaccato o che il tuo dispositivo sia compromesso.
Controlla il numero completo, non soltanto “DSM 7”
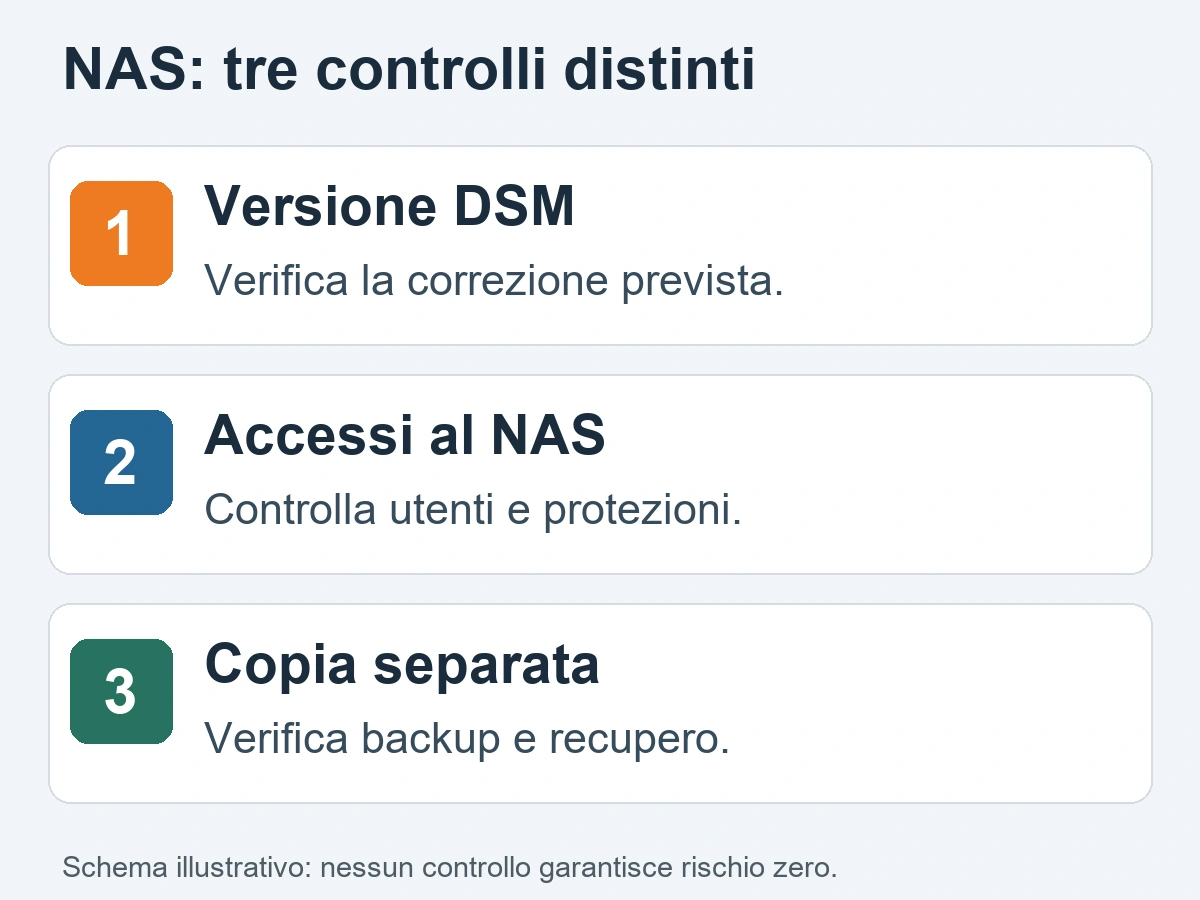
Annota modello del NAS e versione completa installata, compreso il numero dell’aggiornamento. Confrontali con l’advisory ufficiale Synology-SA-24:20 e con gli aggiornamenti previsti per quel modello. La sola indicazione “DSM 7” non basta a stabilire se la correzione è presente.
Quali versioni riporta l’advisory?
Le soglie corrette indicate sono DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 e 6.2.4-25556-8, oppure una versione successiva nel relativo ramo. Sono riferimenti alla specifica correzione, non un elenco delle ultime versioni oggi disponibili o un invito a installare un ramo diverso.
Concorda l’intervento con chi gestisce il NAS, soprattutto se serve un ufficio. Verifica prima le copie e le istruzioni del produttore applicabili al modello. Un avviso di pool degradato richiede una diagnosi differente: trovi i controlli dedicati nella guida al pool Synology degradato, senza confondere una patch software con la sostituzione di un disco.
Un esempio: la cartella condivisa di uno studio
Esempio illustrativo. Uno studio usa un NAS per preventivi e documenti. I file si aprono e il responsabile ricorda un aggiornamento passato, ma non ha annotato la versione completa. Prima di considerare chiuso il controllo, raccoglie modello, numero di DSM e risultato dell’ultimo backup.
Confronta poi questi dati con la documentazione e verifica se una copia utile si trova su una destinazione separata. Se manca un’informazione, la segna come da verificare: non la deduce dal fatto che il NAS funzioni. È uno scenario didattico, non un cliente o un intervento del laboratorio TecnoTorino.
Aggiornamento e backup risolvono problemi diversi
La documentazione di sicurezza Synology propone anche Security Advisor, autenticazione aggiuntiva e permessi limitati. Sono controlli utili da valutare nella propria configurazione; non sostituiscono la patch e un esito rassicurante non certifica, da solo, che non sia avvenuta una compromissione.
Conserva un backup separato e verifica che sia recuperabile. La strategia 3-2-1 descritta dal produttore prevede più copie, supporti diversi e almeno una copia fuori sede. Nessun supporto è esente da guasti; avere i dati sul NAS non elimina la necessità di proteggere anche la copia.
Per approfondire la separazione delle copie e delle credenziali, leggi la guida TecnoTorino a ransomware e backup. Aggiornare un sistema vulnerabile è prevenzione: non è una procedura di decrittazione dei file già colpiti e non promette il recupero dei dati.
Quali informazioni preparare per l’assistenza
Se devi organizzare la verifica, raccogli modello, versione DSM, messaggi osservati e disponibilità delle copie. Per un’azienda puoi partire dai servizi IT e backup TecnoTorino a Torino. Non inviare password o documenti riservati: descrivi il problema e chiedi una valutazione.

